
Обнаружение киберугроз: ML-анализ трафика, логов и поведения пользователей
Модели аномалий и LLM-ассистент аналитика SOC находят атаки, которые не ловят сигнатуры, и ускоряют разбор инцидентов.
Диапазоны по отраслевым публикациям и типовым внедрениям; результат зависит от данных и процессов заказчика.
Что решаем
Корпоративный SOC получает миллионы событий в сутки от межсетевых экранов, EDR, прокси, контроллеров домена и приложений. Сигнатурные правила ловят известные атаки, а целевые вторжения, скомпрометированные учётные записи и инсайдеры выглядят как легитимная активность. Аналитик первой линии разбирает сотни срабатываний в смену, большая часть — ложные, а реальный инцидент теряется в очереди.
Дефицит специалистов по безопасности в России и СНГ делает ручное масштабирование SOC невозможным. Облачные аналитические сервисы неприменимы для объектов критической инфраструктуры и компаний с требованиями к локализации: журналы содержат сведения об инфраструктуре и данные, которые не должны покидать периметр.
Что делает ИИ
ClickHouseApache KafkaZeekPyTorchXGBoostvLLM
События из SIEM и сетевые потоки поступают в аналитическую платформу, где модели строят профиль нормального поведения каждого пользователя, хоста и сервиса (UEBA) и выявляют отклонения: нетипичные входы, латеральное перемещение, выгрузку данных, командные каналы в шифрованном трафике. Локальная LLM помогает аналитику: суммирует инцидент, собирает контекст из журналов и предлагает шаги по плейбуку.
- Поведенческая аналитика пользователей и сущностей без ручных правил.
- Анализ сетевого трафика по метаданным: DGA-домены, туннели, аномальные объёмы.
- Приоритизация срабатываний по риску и объединение в инциденты.
- LLM-ассистент SOC: запросы к журналам на естественном языке, отчёты, рекомендации.
- Обратная связь аналитиков для снижения ложных срабатываний.
Какие данные нужны
- Журналы SIEM, EDR и контроллеров домена
- Метаданные сетевого трафика (NetFlow, Zeek)
- Инвентаризация активов и учётных записей
Какая инфраструктура нужна
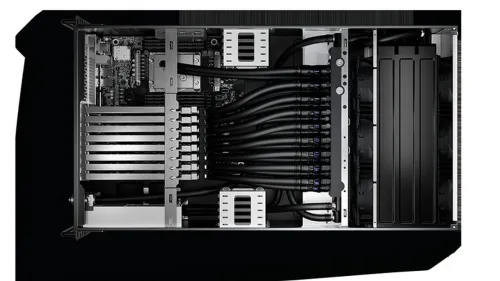
Профиль data: сотни тысяч событий в секунду, колоночное хранилище на десятки терабайт и регулярное переобучение моделей — нагрузка на CPU, память и NVMe; GPU ускоряет обучение и обеспечивает LLM-ассистента. Организации с 2–10 тысячами хостов подходит сервер R7 PRO из раздела GPU-серверов с двумя GPU; крупной компании или отраслевому SOC — пара узлов RX PLUS для отказоустойчивости, а под LLM-ассистента с большим контекстом — отдельный узел с H200 NVL. Группа расследований работает со станции W7 ULTRA из рабочих станций. Узлы размещаются в защищённом сегменте SOC без выхода в интернет.

Как идёт проект
- 01
Данные и цель
Фиксируем метрику успеха, источники данных и ограничения: on-premise, персональные данные, сроки.
- 02
Пилот на нашей конфигурации
Стартовая машина под задачу и подтверждённый профиль нагрузки перед закупкой кластера.
- 03
Инфраструктура
Поставка серверов, станций и охлаждения, монтаж, ввод в эксплуатацию, ПО и мониторинг.
- 04
Сопровождение
Масштабирование, обновление ускорителей в том же шасси, сервис и запчасти.
Что ещё автоматизируют в отрасли «Безопасность и видеонаблюдение»
Опишите задачу и данные.
Вернёмся с профилем нагрузки, конфигурацией и коммерческим предложением на поставку в вашу страну.